Plan de respuesta a incidentes: cómo preparar a tu empresa antes de un ataque
Cuando una amenaza compromete sistemas o información, las primeras decisiones pueden definir el impacto sobre el negocio.
Cuando ocurre un incidente de ciberseguridad, muchas empresas descubren en ese momento que no saben qué sistema recuperar primero, a quién llamar ni qué comunicar. Ese es justamente el problema que busca resolver un plan de respuesta a incidentes. Su objetivo es preparar la organización para actuar ordenadamente cuando ocurra un ataque.
En Roisa Tech vemos con frecuencia que muchas compañías medianas todavía no cuentan con este tipo de planificación. Y cuando aparece un ransomware, una filtración de información, un compromiso de credenciales o un ataque contra una aplicación, la ausencia de definiciones previas puede transformar una situación compleja en una crisis mucho mayor.
¿Qué es un plan de respuesta a incidentes?
Un plan de respuesta a incidentes reúne las decisiones, responsabilidades y acciones que una organización debería ejecutar frente a determinados eventos de seguridad.
Aunque existen componentes técnicos, una parte fundamental del plan es ejecutiva. Hay que definir quién decide, quién interviene técnicamente, quién comunica, qué áreas participan y qué procedimientos deben seguirse. El objetivo es pasar de una reacción improvisada a una respuesta previamente organizada.
Tampoco es necesario intentar anticipar absolutamente todos los escenarios posibles desde el primer día. En Roisa Tech, solemos partir de aquellos eventos que representan un riesgo relevante para la organización: ransomware, phishing, ataques sobre aplicaciones o incidentes que afecten infraestructura y datos.
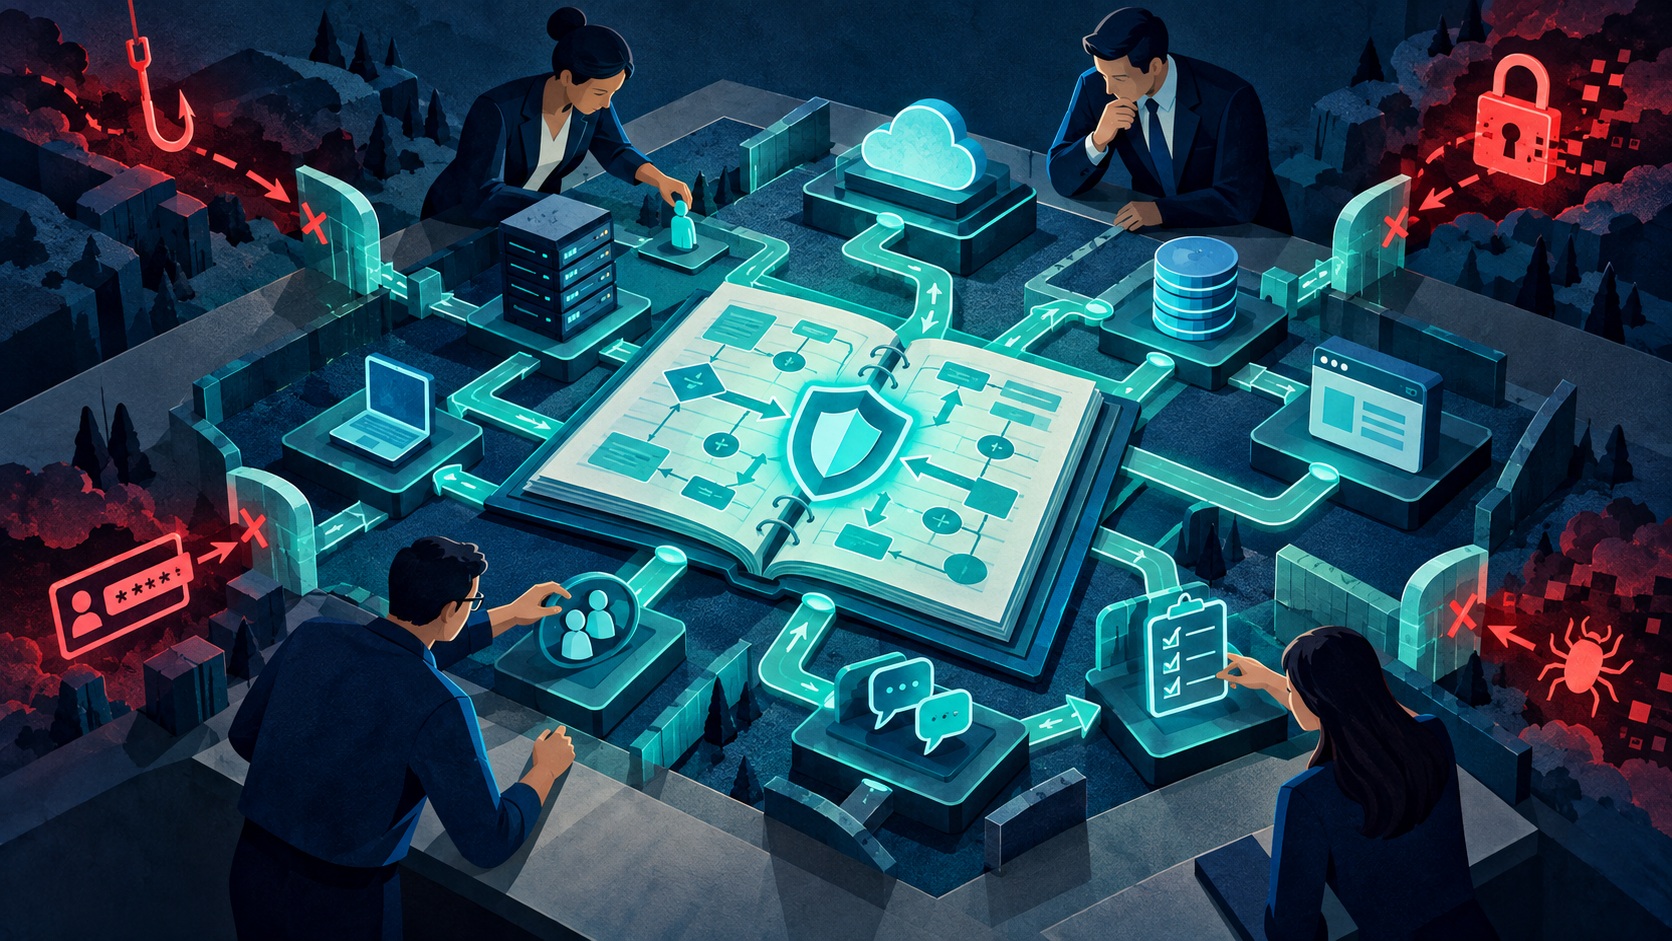
Para cada uno pueden desarrollarse playbooks que indiquen qué acciones técnicas y no técnicas deben ejecutarse para contener el problema, comunicarlo y comenzar la recuperación.
Primero hay que entender qué es crítico para el negocio
Antes de definir qué hacer frente a un ataque existe una pregunta anterior: ¿qué necesita la empresa para seguir funcionando?
Cuando trabajamos en un plan de respuesta, uno de los primeros pasos es comprender el negocio, identificar a sus decisores y determinar cuáles son sus activos de información y sistemas críticos.
No todas las compañías tienen las mismas prioridades. Para una organización puede ser indispensable mantener disponible su ERP y la facturación; para otra, una aplicación, una base de datos o determinados servicios asociados a sus clientes. Identificar esas dependencias permite establecer qué debe protegerse y, llegado el caso, qué conviene recuperar primero.
Durante un incidente, esa información es especialmente valiosa. Si una empresa recién comienza a determinar cuáles son sus activos prioritarios cuando sus sistemas ya están comprometidos, pierde tiempo en una etapa en la que cada decisión puede afectar la continuidad del negocio.
Responsables y contactos deben estar definidos antes
En nuestros planes de respuesta a incidentes buscamos identificar previamente los actores involucrados y sus responsabilidades. Para eso, se pueden utilizar herramientas como una matriz RACI, que ayuda a documentar quién participa, quién tiene responsabilidad sobre determinados activos y quién debe intervenir frente a distintas situaciones.
También es importante definir un comité de crisis. Ahí deberían quedar claros los roles: quién toma decisiones, quién ejecuta las tareas técnicas, quién coordina con otras áreas y quién se encarga de las comunicaciones.
No todos los incidentes requieren la misma respuesta
No existe un único procedimiento que funcione para cualquier ataque. Una amenaza sobre una base de datos puede requerir determinadas acciones; un compromiso de una cuenta, un **firewall **o una aplicación web, otras. También influyen la infraestructura disponible y el nivel de madurez de seguridad de cada organización.
Por eso recomendamos complementar la política general con procedimientos asociados a escenarios concretos. Los playbooks ayudan precisamente a responder preguntas que durante una crisis no deberían quedar libradas a la improvisación: qué se hace primero, quién interviene, qué debe aislarse, cuándo hay que escalar el incidente y cómo se comunica.
Un plan que no se prueba puede fallar cuando haga falta
Crear el documento es solamente una parte del proceso. El plan de respuesta a incidentes también tiene que probarse.
Una de las prácticas que recomendamos es realizar ejercicios de tipo tabletop. En estas simulaciones se plantea un escenario ficticio —por ejemplo, un ransomware iniciado desde una computadora— y los responsables recorren el procedimiento: quién actúa, quién comunica, qué decisiones se toman y cómo escala la situación.
Es comparable con un simulacro de evacuación: permite comprobar que cada persona conoce su función y encontrar problemas antes de que exista una emergencia real. Como práctica, estos ejercicios pueden repetirse periódicamente —por ejemplo, cada seis meses— y utilizarse para ajustar el plan.
¿Tu empresa está preparada para responder ante un incidente de ciberseguridad?
En Roisa Tech ayudamos a las organizaciones a evaluar su nivel de preparación, definir planes de respuesta y fortalecer su capacidad para actuar frente a una crisis. Contactate con nosotros para conocer más sobre nuestros servicios y analizar qué necesita tu empresa.