Ransomware: qué hacer si atacan a tu empresa
Las primeras horas después de un ataque pueden definir cuánto tardará una empresa en volver a operar.
Un ataque de ransomware puede transformar rápidamente un problema de ciberseguridad en una crisis para toda la organización. Sistemas que dejan de responder, archivos cifrados, servicios interrumpidos y equipos que intentan entender qué ocurrió mientras el negocio necesita volver a operar.
En ese escenario, actuar rápido importa. Pero aún más importante es saber qué hacer primero.
Desde nuestro servicio de Respuesta a Incidentes trabajamos justamente sobre ese momento crítico: entender qué ocurrió, contener la amenaza y acompañar la recuperación de la operación.
Qué hacer ante un ataque de ransomware: primero, ordenar la crisis
Cuando aparece un servidor que no funciona o comienzan a encontrarse archivos cifrados, muchas veces la organización sabe que tiene un problema, pero todavía no sabe qué ocurrió ni hasta dónde llegó.
Por eso, una de las primeras decisiones es establecer quién conduce la crisis y ordenar las acciones. La respuesta también implica definir responsables, coordinar equipos, comunicar y establecer prioridades.
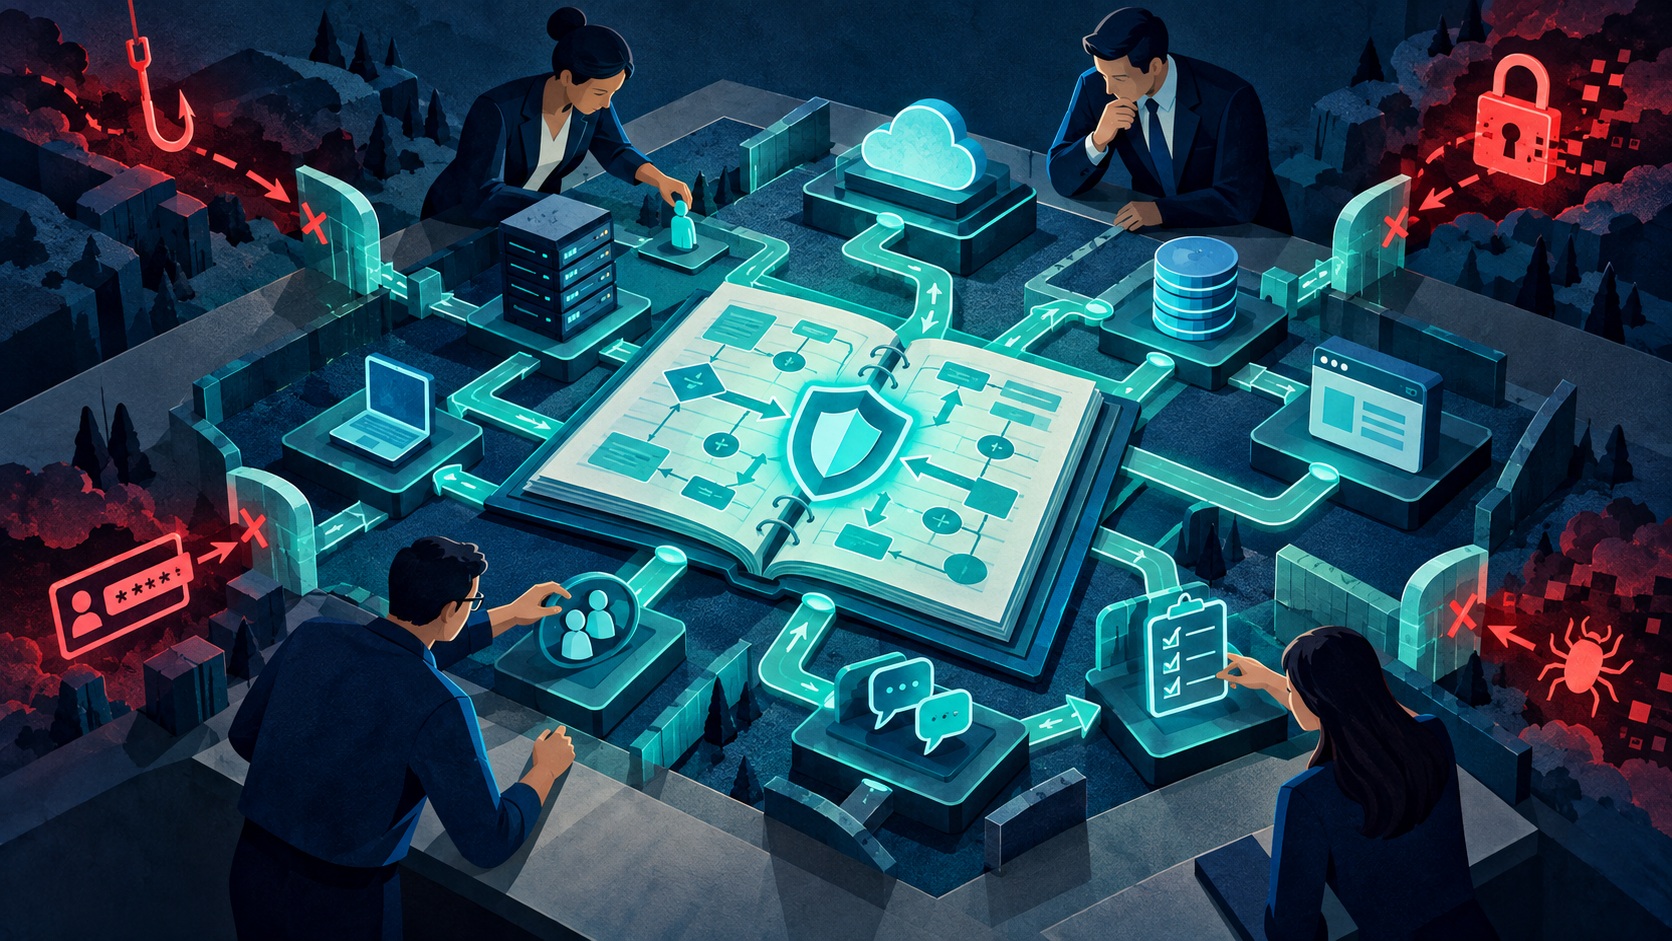
Ese es también uno de los objetivos de un plan de respuesta a incidentes. Antes de que ocurra una crisis, permite definir procedimientos y playbooks para escenarios como ransomware, phishing u otros ataques. En nuestra experiencia, muchas empresas todavía no tienen ese nivel de preparación y, cuando ocurre un incidente, literalmente no saben por dónde empezar.
1. Identificar qué es realmente crítico para el negocio
Durante un ransomware, todo puede parecer urgente, una de las primeras preguntas que necesitamos responder es: ¿qué es crítico para el negocio?
Puede ser el sistema de facturación, el ERP, una plataforma utilizada por clientes o determinada información sin la cual la compañía no puede operar. La respuesta cambia en cada caso.
Por eso, cuando desarrollamos un plan de respuesta a incidentes, uno de los primeros pasos es conocer los actores involucrados y los activos críticos. Esa definición permite que, si ocurre un ataque, la organización no tenga que decidir desde cero qué necesita proteger o recuperar primero.
Si ese trabajo previo no existe, habrá que hacerlo durante la crisis. La prioridad no debería ser “levantar todo” al mismo tiempo, sino recuperar de forma ordenada aquello que permite restablecer primero las funciones esenciales del negocio.
2. Entender por dónde entraron los atacantes
Antes de comenzar a recuperar sistemas, necesitamos saber cuál fue el vector de ataque: por dónde consiguió ingresar el atacante.
El ransomware visible en una computadora o servidor puede ser solamente la etapa final de una intrusión que comenzó mucho antes. Si comenzamos a reconstruir inmediatamente sin entender el origen, corremos el riesgo de restaurar toda la infraestructura dejando abierta exactamente la misma puerta utilizada para atacarla.
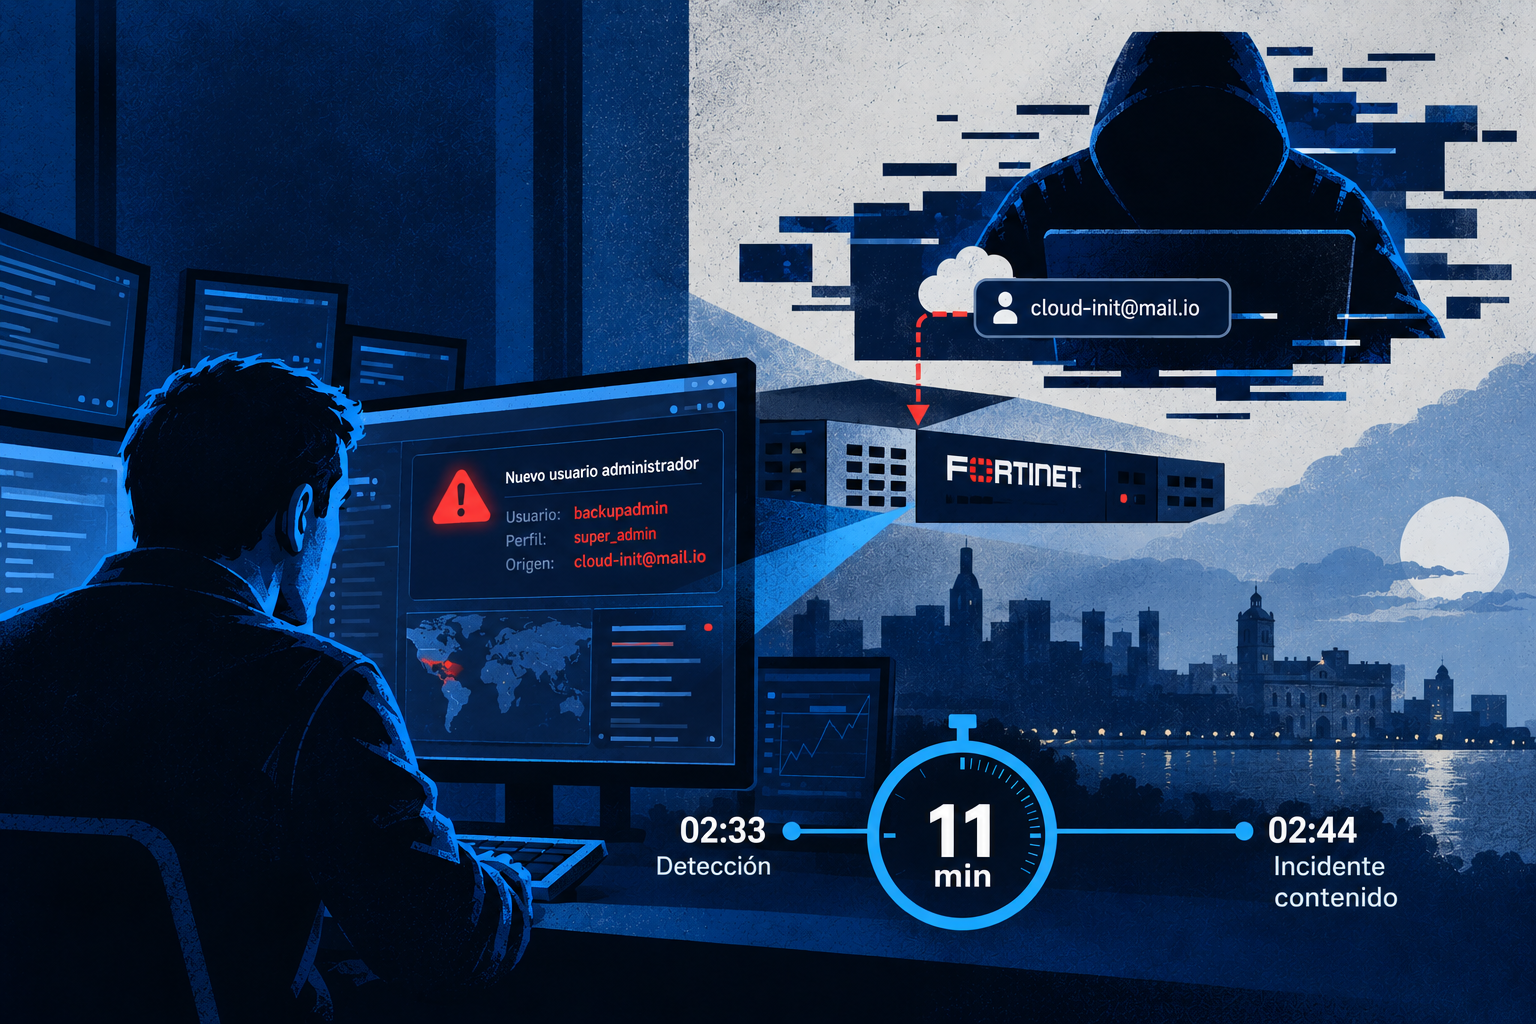
En uno de los incidentes que atendimos, una empresa nos contactó con su operación prácticamente detenida. Nuestro análisis permitió descubrir que los atacantes habían ingresado aproximadamente tres meses antes de ejecutar el ransomware —si hubieran contado con nuestro servicio de CyberSOC, esto habría sido detectado previo al ataque—.
Durante ese período, los atacantes habían tomado control de diferentes equipos, creado accesos VPN y operado dentro de la infraestructura prácticamente como si fueran usuarios remotos de la propia organización. El ransomware había sido la consecuencia visible de una intrusión mucho más extensa.
3. Contener la amenaza antes de recuperar
Una vez que empezamos a comprender cómo se produjo el ataque, la prioridad es contenerlo. Eso significa impedir que el atacante continúe avanzando, cerrar accesos comprometidos, aislar aquellos componentes que sea necesario y verificar hasta dónde pudo llegar.
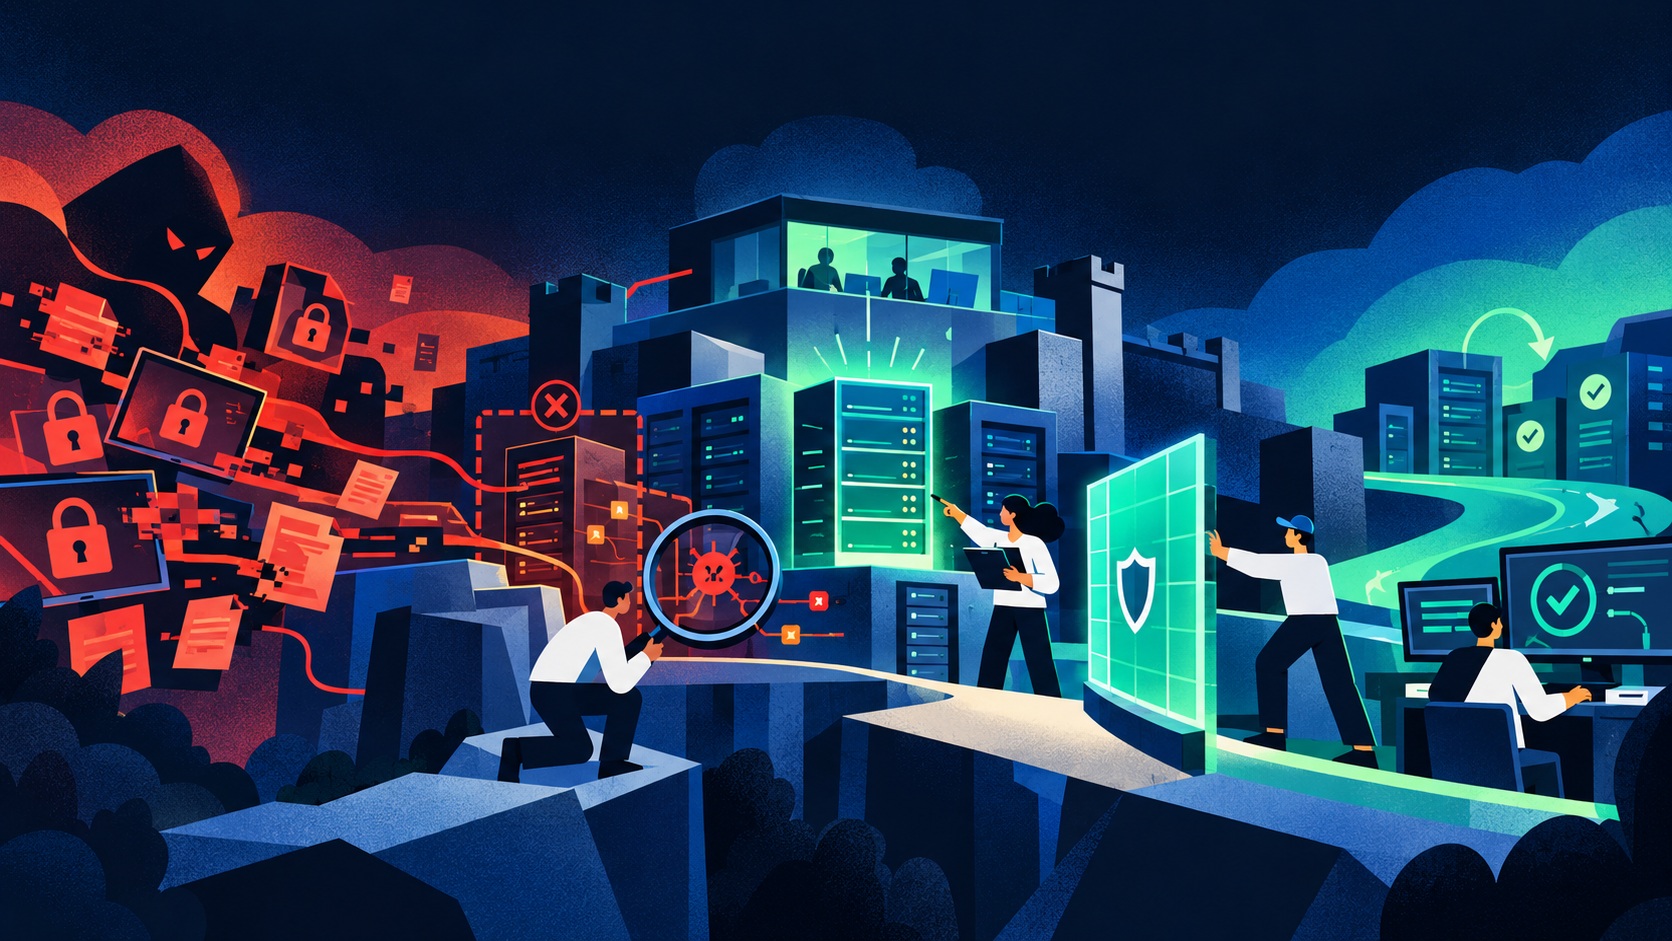
En un incidente, solemos explicarlo con una imagen sencilla: tenemos que volver a levantar la muralla y asegurarnos de que no haya quedado nadie adentro. Mientras nuestro equipo trabaja sobre la contención y la sanitización, podemos coordinarnos con el equipo de IT de la organización para comenzar a recuperar progresivamente los servicios que sean seguros y prioritarios.
La recuperación, entonces, tiene que producirse de manera controlada, evitando reconstruir sobre una infraestructura que todavía pueda estar comprometida.
4. No tomar el pago del rescate como primera alternativa
Cuando la operación está detenida, pagar puede parecer el camino más rápido. Nuestra recomendación es no tomar el rescate como primera salida. El pago no garantiza que la información pueda recuperarse completamente ni elimina por sí mismo los problemas que permitieron el ataque.
Entendemos, al mismo tiempo, que para una empresa que tiene su operación paralizada la decisión puede ser extremadamente difícil. Por eso la preparación previa, la capacidad de investigación y una respuesta profesional son tan importantes. Cuanto mayores sean las alternativas reales de recuperación, menor será la dependencia de lo que exija el atacante.
CyberSOC: detectar antes para no llegar al ransomware
Los incidentes con los que trabajamos nos dejan una enseñanza: el ransomware no necesariamente comienza cuando la empresa ya se enfrenta a archivos cifrados y problemas para operar producto del ataque. El atacante puede haber ingresado mucho antes.
Ahí es donde nuestro servicio de SOC se convierte en una de las herramientas más efectivas para prevenir un ransomware. No porque sea posible garantizar riesgo cero, sino porque permite tener visibilidad permanente sobre lo que sucede en la infraestructura, detectar comportamientos anómalos, correlacionar eventos y responder cuando aparece una señal de amenaza.
El cambio de enfoque es importante. En lugar de revisar periódicamente la seguridad y obtener una fotografía de un momento determinado, buscamos ver la película completa.
Entre una revisión y otra pueden ocurrir muchas cosas. Detectar un acceso inusual, movimientos sospechosos o comportamientos anómalos mientras están sucediendo puede permitir actuar cuando todavía estamos frente a un intento de intrusión y no frente a una compañía paralizada por un ransomware.
¿Querés conocer más sobre cómo podemos ayudarte a prevenir, detectar y responder ante un ataque de ransomware? Contactate con nuestro equipo para conocer más sobre nuestros servicios.