Cómo detectamos la explotación de un zero-day de Fortinet antes de que se publicara el CVE
En plena madrugada, Roisa Tech identificó un acceso no autorizado en el firewall de una empresa uruguaya. En 11 minutos, el incidente estaba contenido. Siete días después, Fortinet confirmó públicamente la vulnerabilidad que había sido utilizada en el ataque.
En ciberseguridad, mantener los sistemas actualizados es indispensable, pero no siempre suficiente. Una nueva vulnerabilidad puede ser explotada antes de que el fabricante la identifique, publique un advisory o disponga de una corrección.
Eso fue exactamente lo que ocurrió en enero de 2026 con un cliente de Roisa Tech. El firewall estaba actualizado a la última versión disponible y no existían vulnerabilidades públicas conocidas que explicaran lo que estaba sucediendo.
Detectar una amenaza que todavía no era conocida públicamente
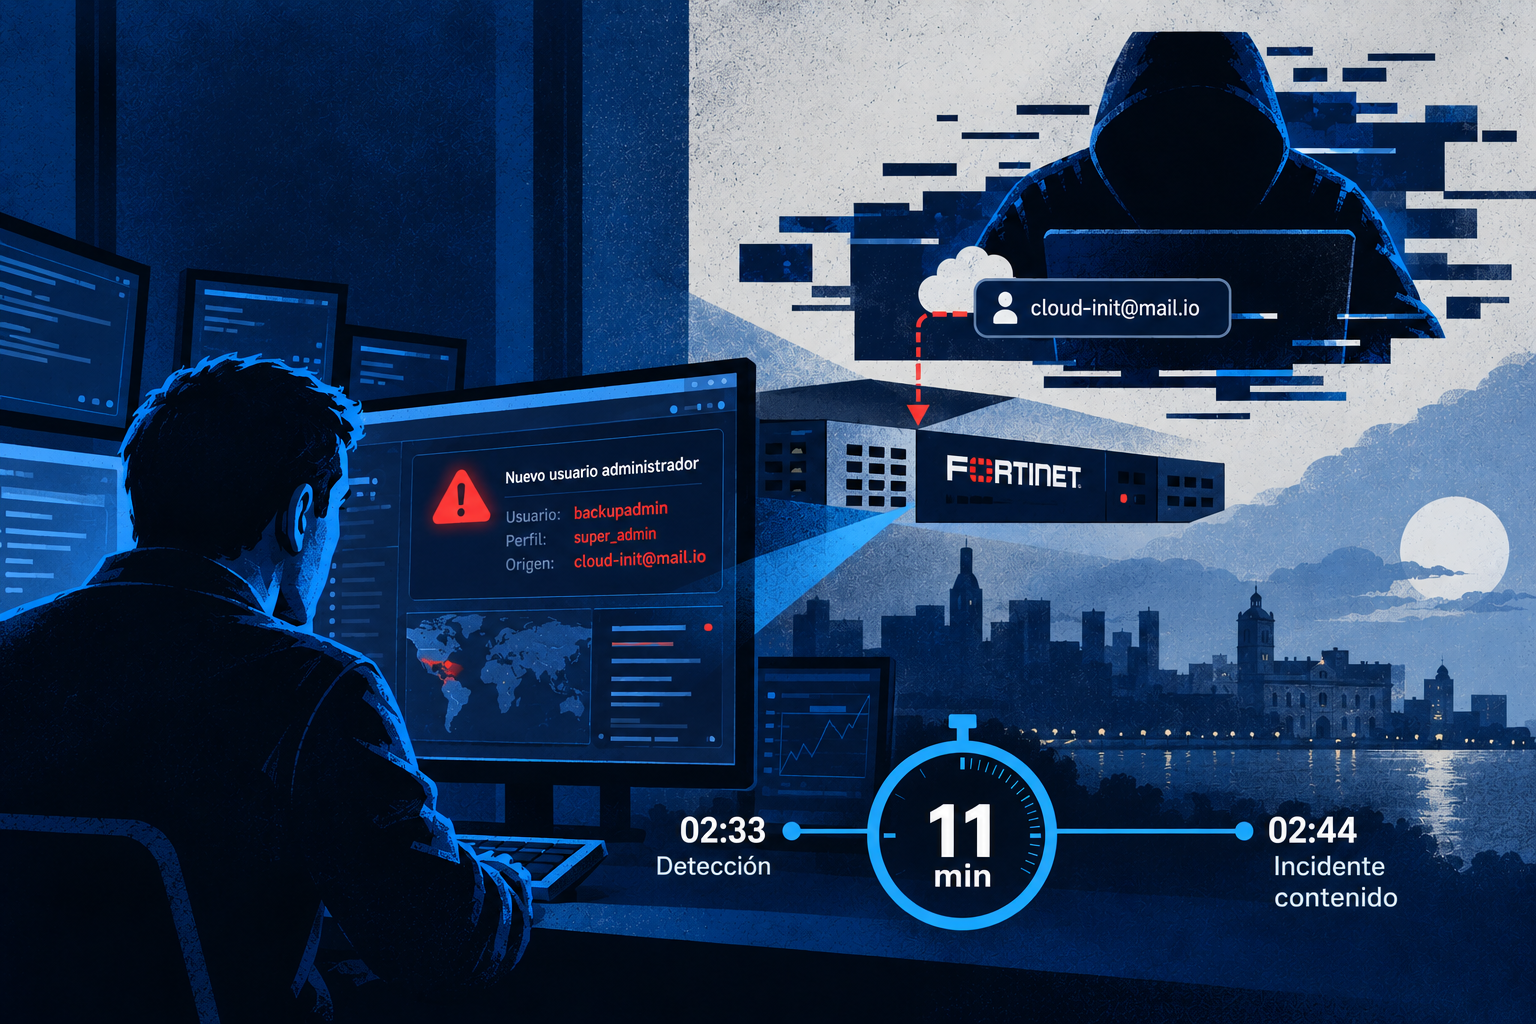
El 20 de enero de 2026, a las 02:33 AM, nuestro CyberSOC detectó una actividad anómala en el firewall del cliente: se estaba creando un nuevo usuario administrador con privilegios máximos. La acción no había sido realizada por el cliente ni por el equipo de Roisa Tech.
El atacante había utilizado una cuenta FortiCloud comprometida, cloud-init@mail.io, para acceder mediante un bypass de autenticación SSO y crear el usuario backupadmin con perfil super_admin. En ese momento, el dispositivo estaba completamente actualizado y la vulnerabilidad utilizada todavía no había sido divulgada públicamente.
Un firewall actualizado también puede quedar expuesto
El escenario muestra una de las limitaciones de una estrategia basada únicamente en actualizaciones, configuraciones y controles periódicos.
No había un parche pendiente que pudiera haber evitado preventivamente el acceso. Tampoco existía todavía un CVE público que permitiera asociar inmediatamente el comportamiento con una vulnerabilidad conocida.
Una cuenta administrativa creada de esa manera podía darle al atacante persistencia dentro de la infraestructura y abrir la puerta a nuevas acciones: conexiones remotas, reconocimiento de la red, acceso a sistemas internos o extracción de información. Este tipo de actividad puede permanecer prácticamente invisible si nadie está observando continuamente qué sucede detrás del firewall.
El problema, por lo tanto, no era solamente bloquear un ataque conocido. Era detectar un comportamiento anómalo sin contar todavía con una vulnerabilidad pública que indicara qué buscar.
Monitoreo continuo y contención en tiempo real
El CyberSOC detectó automáticamente la creación del usuario no autorizado a las 02:33 de la mañana.. A partir de la alerta, el equipo analizó la actividad, contuvo el acceso, eliminó el usuario malicioso y revisó el firewall para asegurar el dispositivo. A las 02:44, once minutos después de la detección inicial, el acceso había sido contenido.
Roisa Tech escaló además el incidente a Fortinet para su análisis. Siete días después, el 27 de enero, Fortinet publicó CVE-2026-24858, con una puntuación CVSS de 9.4. La vulnerabilidad confirmaba el vector utilizado y el advisory incluía la cuenta cloud-init@mail.io entre las observadas durante la campaña.
11 minutos de respuesta, cero impacto operativo
El caso demuestra por qué la ciberseguridad no puede depender solamente de mantener un firewall correctamente configurado y actualizado. Cuando aparece un zero-day, puede no existir todavía una actualización que instalar ni una firma conocida que buscar.
La diferencia está en tener visibilidad suficiente para detectar que algo cambió y capacidad para actuar mientras está ocurriendo.
Conocé cómo nuestro servicio de SOC puede brindar monitoreo continuo, detección temprana y respuesta ante amenazas sin necesidad de construir un SOC interno.