¿Conviene pagar rescate por un ransomware? Qué debería evaluar una empresa
Ante un ataque de ransomware, una empresa puede quedar frente a una decisión crítica: pagar el rescate o intentar recuperar la operación por otros medios.
Cuando un ataque deja servidores, archivos o sistemas fuera de servicio, una de las primeras preguntas que puede surgir es si es conveniente pagar un ransomware para intentar recuperar la información.
Para nosotros, la respuesta inicial es clara: no recomendamos pagar. Es lo que siempre aconsejamos cuando nos contratan por nuestro servicios de respuesta a incidentes.
Pero también sabemos que es muy distinto analizar la situación desde afuera que estar al frente de una empresa que tiene comprometidos sus clientes, su facturación, sus cobranzas o años de información operativa.
Por eso, frente a un ransomware, la decisión no debería analizarse solamente a partir del monto que exige el atacante. También hay que mirar cómo estaba preparada la empresa antes del incidente y qué posibilidades reales tiene de reconstruir su operación.
¿Por qué no recomendamos pagar un ransomware?
Uno de los principales motivos es que el pago termina sosteniendo el mismo negocio que permite que estos ataques continúen. Pero hay otro punto todavía más concreto: pagar no garantiza que vayamos a recuperar la información.
Podemos transferir el monto solicitado y aun así no tener certeza de que los datos vuelvan a estar disponibles o puedan recuperarse correctamente. Estamos frente a un atacante y no existe ninguna garantía sobre el resultado.
Por eso nuestra recomendación es no pagar.
Ahora bien, entendemos perfectamente por qué una empresa puede llegar a considerar esa posibilidad cuando su operación está completamente detenida y descubre que no tiene una alternativa clara para recuperar sus sistemas. Ahí es donde la preparación previa cambia completamente el escenario.
La primera pregunta: ¿tenemos un backup?
Cuando evaluamos un incidente de ransomware, uno de los puntos centrales es determinar qué respaldo existe de la información afectada. No es lo mismo tener que reconstruir una infraestructura sabiendo que contamos con una copia de nuestros datos que descubrir que toda la información crítica del negocio estaba únicamente dentro de los sistemas comprometidos.
Si tenemos un backup, probablemente la recuperación requiera trabajo, tiempo y esfuerzo. Pero tenemos un punto desde el cual empezar a reconstruir.
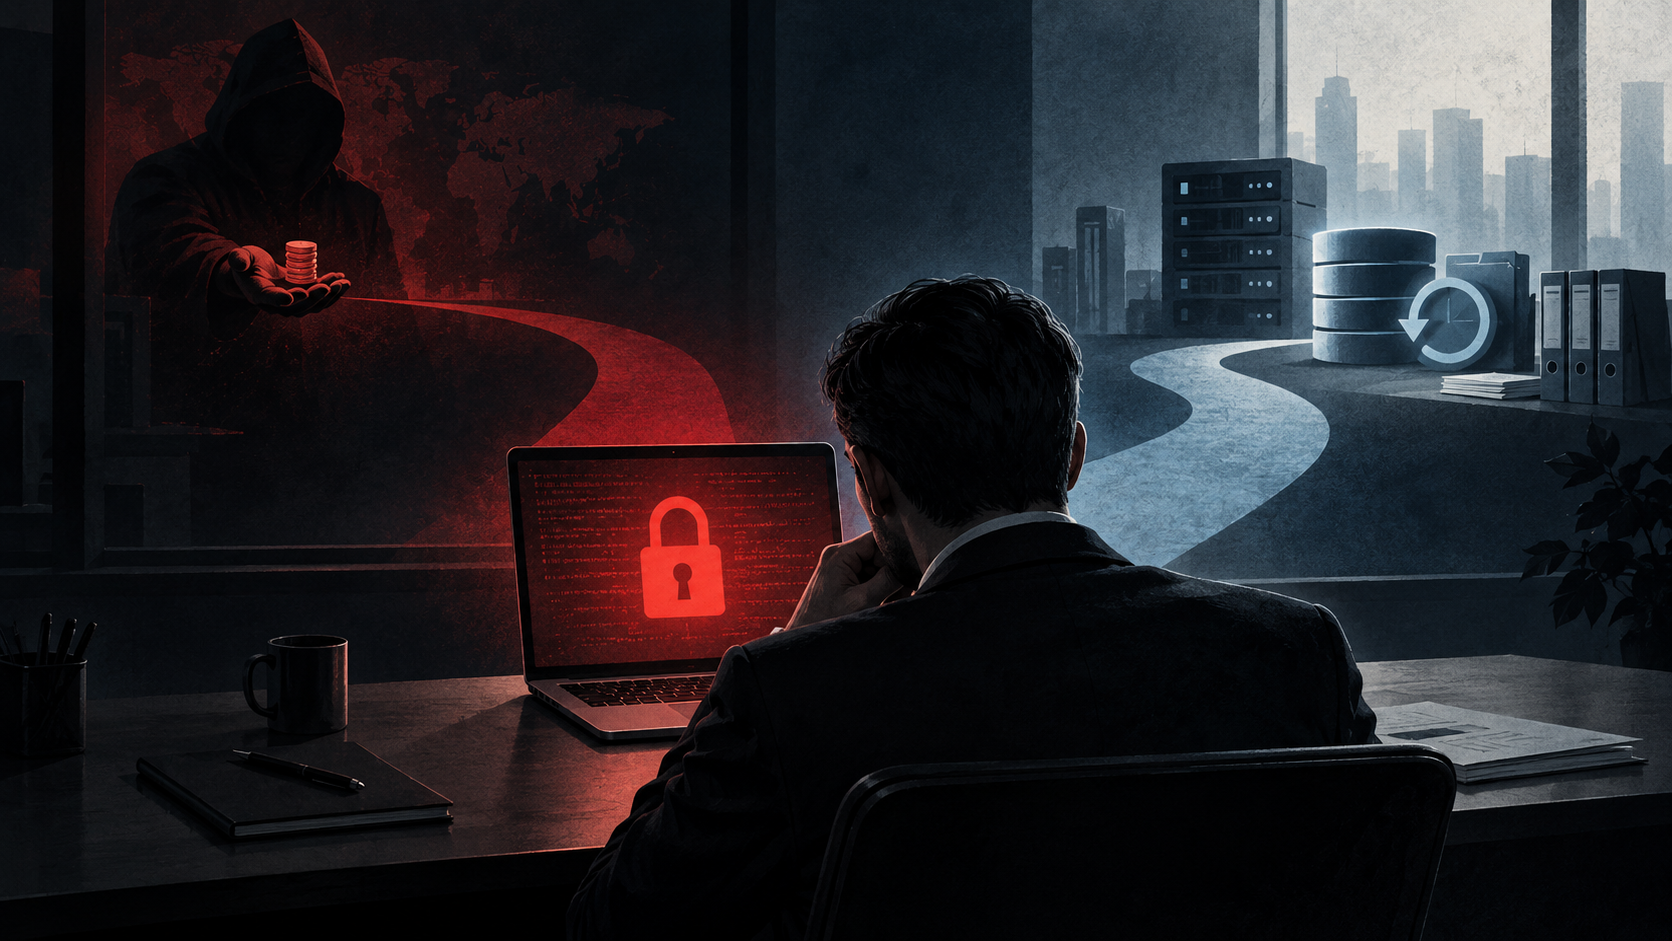
El escenario es muy diferente cuando dentro de ese servidor están veinte años de clientes, movimientos, facturación o cobranzas y no existe otra copia. En esos casos entendemos perfectamente que quien está al frente de la empresa pueda pensar: “Pago lo que sea porque necesito recuperar esta información”.
El problema es que seguimos teniendo la misma incertidumbre: pagar un ransomware tampoco asegura que esos datos vuelvan.
Prepararse no es solamente una cuestión de presupuesto
Muchas veces se piensa que una empresa necesita una gran inversión para empezar a proteger su información. Para nosotros, eso no siempre es así. Hay cuestiones que tienen que ver con procesos, responsabilidad y con entender dónde está el valor del negocio.
Incluso una organización pequeña puede preguntarse algo básico: ¿dónde está la información sin la cual mañana no podríamos trabajar?
A partir de ahí, hay que pensar una contingencia.
Un ejemplo sencillo puede ser realizar periódicamente un backup en un disco externo y mantenerlo separado. No estamos diciendo que eso resuelva por sí solo toda la estrategia de seguridad de una compañía. Lo importante es el concepto: la información crítica no debería depender de un único lugar.
Si mañana ese lugar deja de estar disponible, necesitamos saber desde dónde vamos a reconstruir.
CyberSOC: un servicio para actuar antes de tener que decidir si pagar un ransomware
Si llegamos al punto de preguntarnos si conviene pagar el rescate por un ransomware, significa que ya estamos actuando de manera reactiva frente a un incidente que consiguió avanzar lo suficiente como para afectar al negocio.
Para nosotros, el desafío está en intervenir mucho antes.
Ese es justamente uno de los objetivos de nuestro servicio de CyberSOC: brindar monitoreo continuo sobre la infraestructura, detectar comportamientos anómalos, correlacionar eventos y responder ante amenazas antes de que terminen convirtiéndose en un incidente grave. No buscamos tener solamente una “foto” periódica de la seguridad, sino poder ver la película completa de lo que está sucediendo.
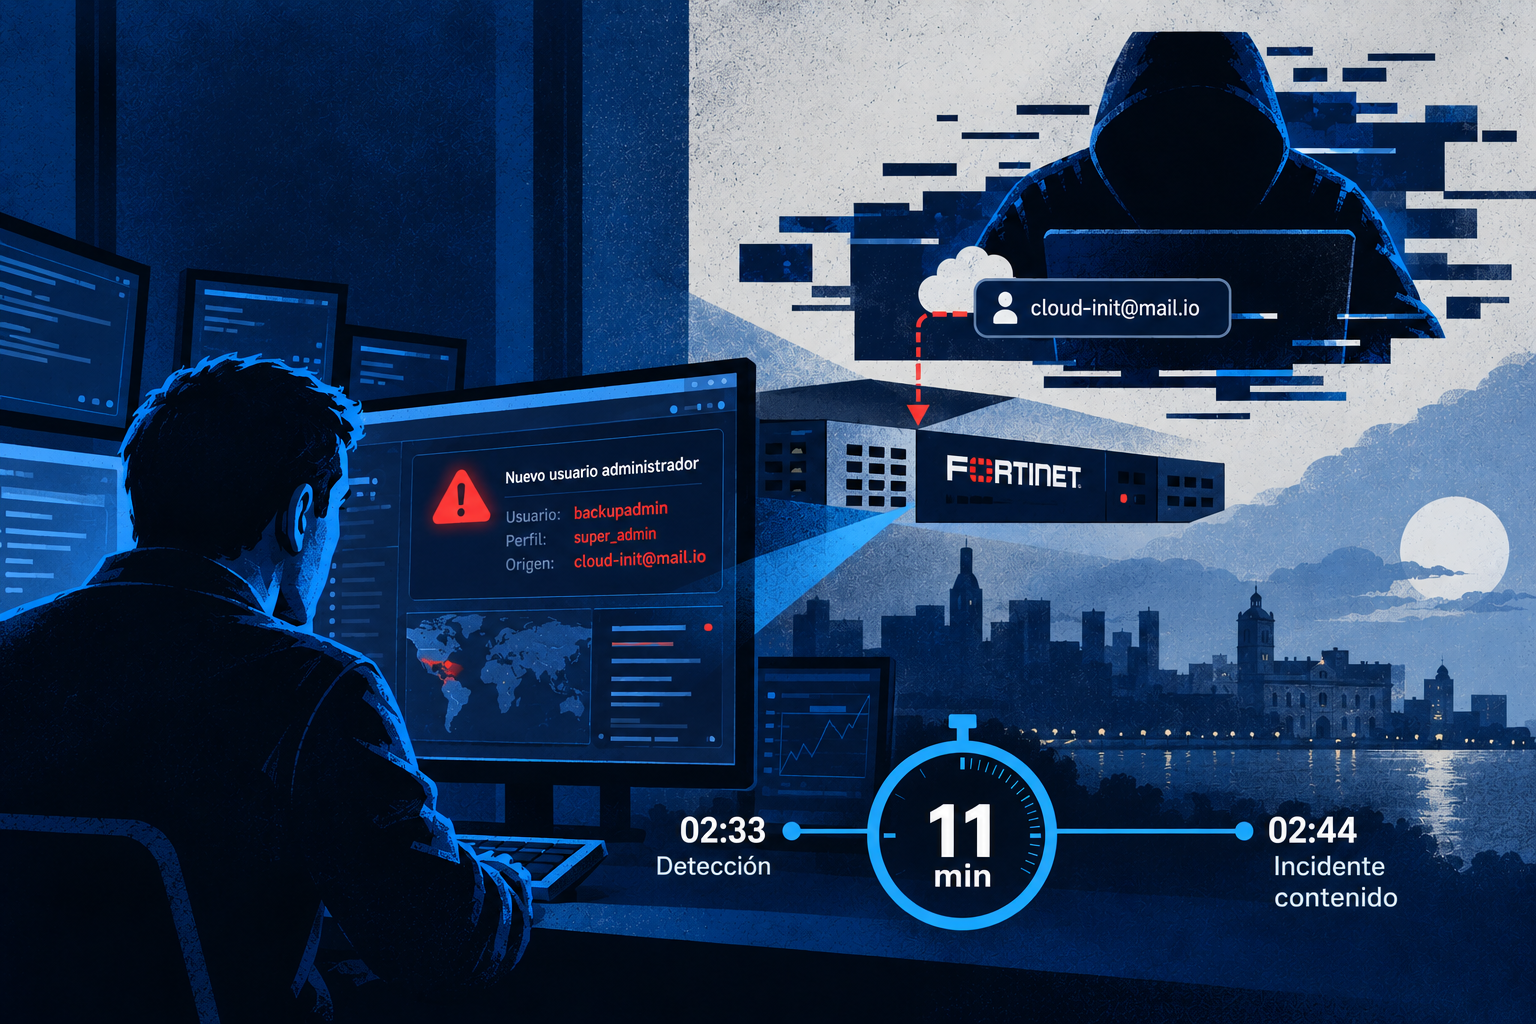
Hemos tenido casos en los que, a este servicio, detectamos accesos no autorizados durante la madrugada, cuando nadie estaba monitoreando manualmente la infraestructura. Esa detección nos permitió bloquear los accesos y eliminar usuarios comprometidos antes de que el atacante pudiera continuar avanzando.
En este tipo de ataques, si nadie detecta esa presencia inicial, el atacante puede permanecer dentro de la infraestructura, conseguir nuevos accesos, extraer información y, finalmente, desplegar un ransomware.
La mejor situación no es tener que decidir si pagar o no un rescate. Es detectar la amenaza antes de que esa decisión llegue a existir.
Contactate con nuestro equipo para conocer más sobre nuestros servicios.