Qué hacer ante un incidente de ciberseguridad: guía de respuesta para empresas
Las primeras decisiones frente a un ataque pueden influir en el alcance del incidente y la recuperación del negocio. Cómo organizar una respuesta para contener la amenaza, investigar lo ocurrido y restablecer la operación.
Cuando una empresa descubre que sus archivos fueron cifrados, determinados sistemas dejaron de funcionar o alguien accedió sin autorización a su infraestructura, la primera reacción suele ser intentar recuperar todo lo antes posible. Sin embargo, actuar apresuradamente puede dificultar la investigación y llevar a restaurar sistemas sin haber resuelto el problema que permitió el ataque.
En Roisa Tech hemos intervenido en incidentes donde las compañías, más allá de enfrentar problemas técnicos, también tenían dificultades para coordinar decisiones y establecer prioridades. Nuestra experiencia demuestra que responder adecuadamente requiere comprender qué ocurrió, contener la amenaza y organizar la recuperación según las necesidades del negocio.
La primera decisión es organizar la respuesta
Ante un incidente de ciberseguridad, uno de los principales desafíos es determinar quién debe tomar las decisiones y qué necesita hacer cada persona involucrada. En muchas empresas medianas, los responsables de sistemas están acostumbrados a resolver problemas cotidianos de infraestructura, pero no necesariamente a gestionar una crisis de ciberseguridad. Cuando aparecen servidores comprometidos o servicios interrumpidos, pueden surgir dudas sobre cómo proceder.
Por eso, es importante establecer una coordinación clara entre quienes investigan el incidente, quienes trabajan sobre los sistemas y quienes toman decisiones sobre la operación. También resulta necesario identificar qué procesos del negocio están afectados y cuáles son prioritarios. No es lo mismo una empresa que no puede facturar que otra que puede continuar trabajando temporalmente mediante procedimientos alternativos.
Contener la amenaza sin dificultar la investigación
Una vez organizada la respuesta al incidente, es fundamental comprender qué sistemas pueden estar comprometidos y qué medidas de contención son necesarias para limitar el alcance del incidente. Estas acciones pueden llevar a restringir accesos o evaluar el aislamiento de determinados equipos. Sin embargo, no existe una respuesta única. Las decisiones dependen del tipo de amenaza, la infraestructura involucrada y la información disponible.
La contención debe coordinarse con la investigación. También es importante evitar que las intervenciones eliminen o alteren información que podría resultar útil para reconstruir lo sucedido. La preservación de evidencias es parte de ese proceso y debe considerarse antes de realizar cambios que puedan dificultar el análisis posterior.
Recuperar la operación según las prioridades del negocio
Después de identificar y contener la amenaza, la recuperación debe organizarse considerando qué sistemas necesita la empresa para volver a funcionar. No todas las aplicaciones tienen la misma importancia ni todas las empresas pueden tolerar los mismos períodos de interrupción. Por eso, es necesario conocer los activos críticos, establecer prioridades y coordinar las tareas entre los especialistas de seguridad y el equipo interno.
El plan de respuesta debería existir antes del incidente
Una de las principales diferencias entre las empresas preparadas y aquellas que deben improvisar durante una crisis es contar con un procedimiento definido.
Un** plan de respuesta a incidentes** establece cómo debería organizarse la empresa frente a distintos escenarios de seguridad. En Roisa Tech, abordamos estos planes comenzando por comprender el negocio, identificar sus activos críticos y establecer quiénes deberían participar en la gestión de una crisis.
A partir de esa información, se pueden desarrollar procedimientos y playbooks para situaciones como un ransomware, un ataque de phishing o el compromiso de determinadas aplicaciones.
Un caso real
Una empresa nos contactó después de sufrir un ransomware. Cuando recibimos el llamado, la empresa estaba prácticamente detenida: no podía facturar, tenía servicios fuera de funcionamiento y gran parte de sus equipos estaban comprometidos.
A partir de una investigación forense descubrimos que habían ingresado aproximadamente tres meses antes, aprovechando una vulnerabilidad de un fabricante. Durante ese período consiguieron controlar distintos equipos, establecer accesos VPN y operar dentro de la infraestructura sin que la organización advirtiera lo que estaba sucediendo. Recién después ejecutaron el ransomware y solicitaron un rescate. Incluso habían comprometido información relacionada con los backups.
Una vez identificado el problema, nuestro equipo recomendó no pagar el rescate y trabajó junto con el personal de IT del cliente en las tareas de contención, sanitización y recuperación.Tres días después, la empresa había recuperado aproximadamente el 75% de sus sistemas. En una semana, se había restablecido la totalidad de la operación.
¿Tu empresa está preparada para responder ante un incidente de ciberseguridad?
En Roisa Tech acompañamos a las organizaciones en la respuesta a incidentes de ciberseguridad, desde la investigación y contención de amenazas hasta la recuperación de sus operaciones.
**Contactá a nuestro equipo **para conocer más sobre nuestros servicios y analizar cómo podemos acompañar a tu empresa.
FAQS
¿Qué es un incidente de ciberseguridad?
Es una situación que compromete la seguridad de la información, los sistemas o la infraestructura tecnológica de una organización. Puede involucrar accesos no autorizados, pérdida de información, archivos cifrados mediante ransomware o interrupciones de servicios provocadas por un ataque.
¿Cómo saber si mi empresa sufrió un incidente de ciberseguridad?
Algunas señales son archivos que aparecen cifrados, sistemas que dejan de funcionar o accesos sospechosos a aplicaciones y equipos. Sin embargo, no todos los incidentes generan problemas visibles inmediatamente. Por eso, es importante investigar las actividades anómalas y contar con mecanismos de monitoreo que permitan detectarlas.
¿Puede ocurrir un incidente de ciberseguridad aunque la empresa tenga un firewall actualizado?
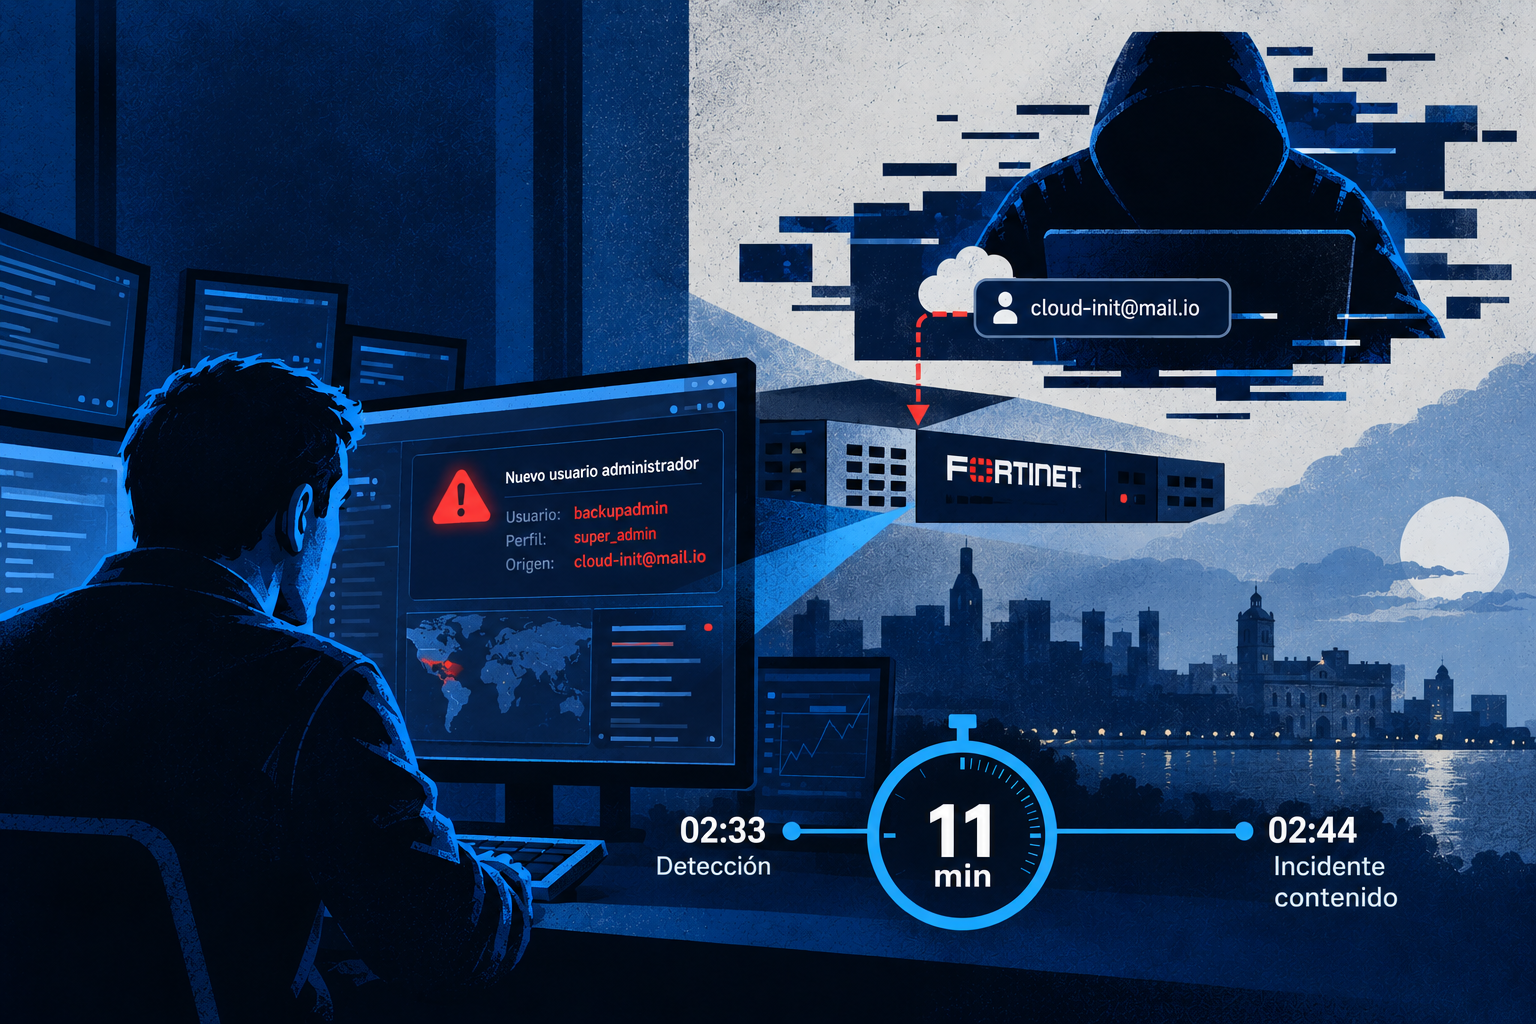
Sí. Un firewall es una herramienta fundamental, pero no elimina todos los riesgos. Roisa Tech ha intervenido en un caso donde una vulnerabilidad de día cero permitió un acceso no autorizado a pesar de que el equipo estaba actualizado. Por eso, los controles preventivos deben complementarse con capacidades de detección y respuesta.
¿Las PyMEs también pueden sufrir incidentes de ciberseguridad?
Sí. Los incidentes no afectan únicamente a las grandes organizaciones. Las PyMEs también pueden enfrentar ransomware, pérdida de información y accesos indebidos. Además, muchas cuentan con equipos de IT reducidos y sin especialistas dedicados exclusivamente a ciberseguridad, lo que puede dificultar la gestión de un incidente.