Un cliente te pide evidencias de ciberseguridad: ¿qué debería poder mostrar tu empresa?
Para una PyME, estar preparada para responder estos requerimientos puede influir directamente en sus relaciones y oportunidades comerciales.
Cada vez más compañías les piden a sus proveedores que demuestren cómo protegen la información que comparten. Contar con herramientas de seguridad no siempre es suficiente. En muchos casos, puede ser necesario presentar controles, políticas, procedimientos y evidencias de ciberseguridad que respalden su implementación.
En ROISA TECH SOLUTIONS vemos este tipo de situaciones especialmente en empresas medianas que trabajan con grandes organizaciones. La necesidad no siempre aparece después de un ataque o por una iniciativa interna de seguridad. A veces, el punto de partida es un cliente que necesita comprobar cómo se están protegiendo sus datos para continuar trabajando con ese proveedor.
La seguridad de un proveedor también puede comprometer a su cliente
Cuando dos empresas comparten información, aplicaciones o conexiones entre sus sistemas, los riesgos de seguridad ya no se limitan a cada compañía de manera independiente.
Pensemos, por ejemplo, en una compañía que presta servicios de asistencia automotriz a una aseguradora. Para operar pueden utilizar plataformas compartidas, intercambiar información de clientes o mantener conexiones entre sus aplicaciones. Una vulnerabilidad o un acceso indebido en el entorno de uno de los proveedores podría terminar comprometiendo también a la organización que contrata sus servicios.
En nuestra experiencia trabajando con empresas de este sector**, hemos visto cómo las aseguradoras solicitan a sus proveedores información sobre los controles que tienen implementados**. No necesariamente les exigen obtener una certificación internacional, pero sí demostrar cómo protegen determinadas aplicaciones, cómo administran los accesos o de qué manera resguardan la información.
Incluso hemos visto que estos requerimientos pueden convertirse en un tema de discusión durante la renovación de contratos.
No alcanza con decir que la información está protegida
Uno de los principales desafíos surge cuando una empresa considera que ya cuenta con seguridad porque tiene un firewall, realiza backups o dispone de un antivirus. Esas herramientas pueden ser necesarias, pero no responden por sí solas todas las preguntas que podría hacer un cliente.
Si una empresa afirma que realiza copias de seguridad, por ejemplo, debería poder explicar qué información respalda, cómo administra esos backups y qué procedimientos tiene previstos para recuperar los datos. Si asegura que protege el acceso a una aplicación, debería conocer quiénes pueden ingresar, qué permisos tienen y qué mecanismos de autenticación utiliza.
También hay una diferencia importante entre tener un procedimiento documentado y poder demostrar que efectivamente se cumple. En ROISA TECH realizamos auditorías y evaluaciones en las que no solamente revisamos si un determinado control existe, sino también si hay evidencias que permitan verificar su aplicación.
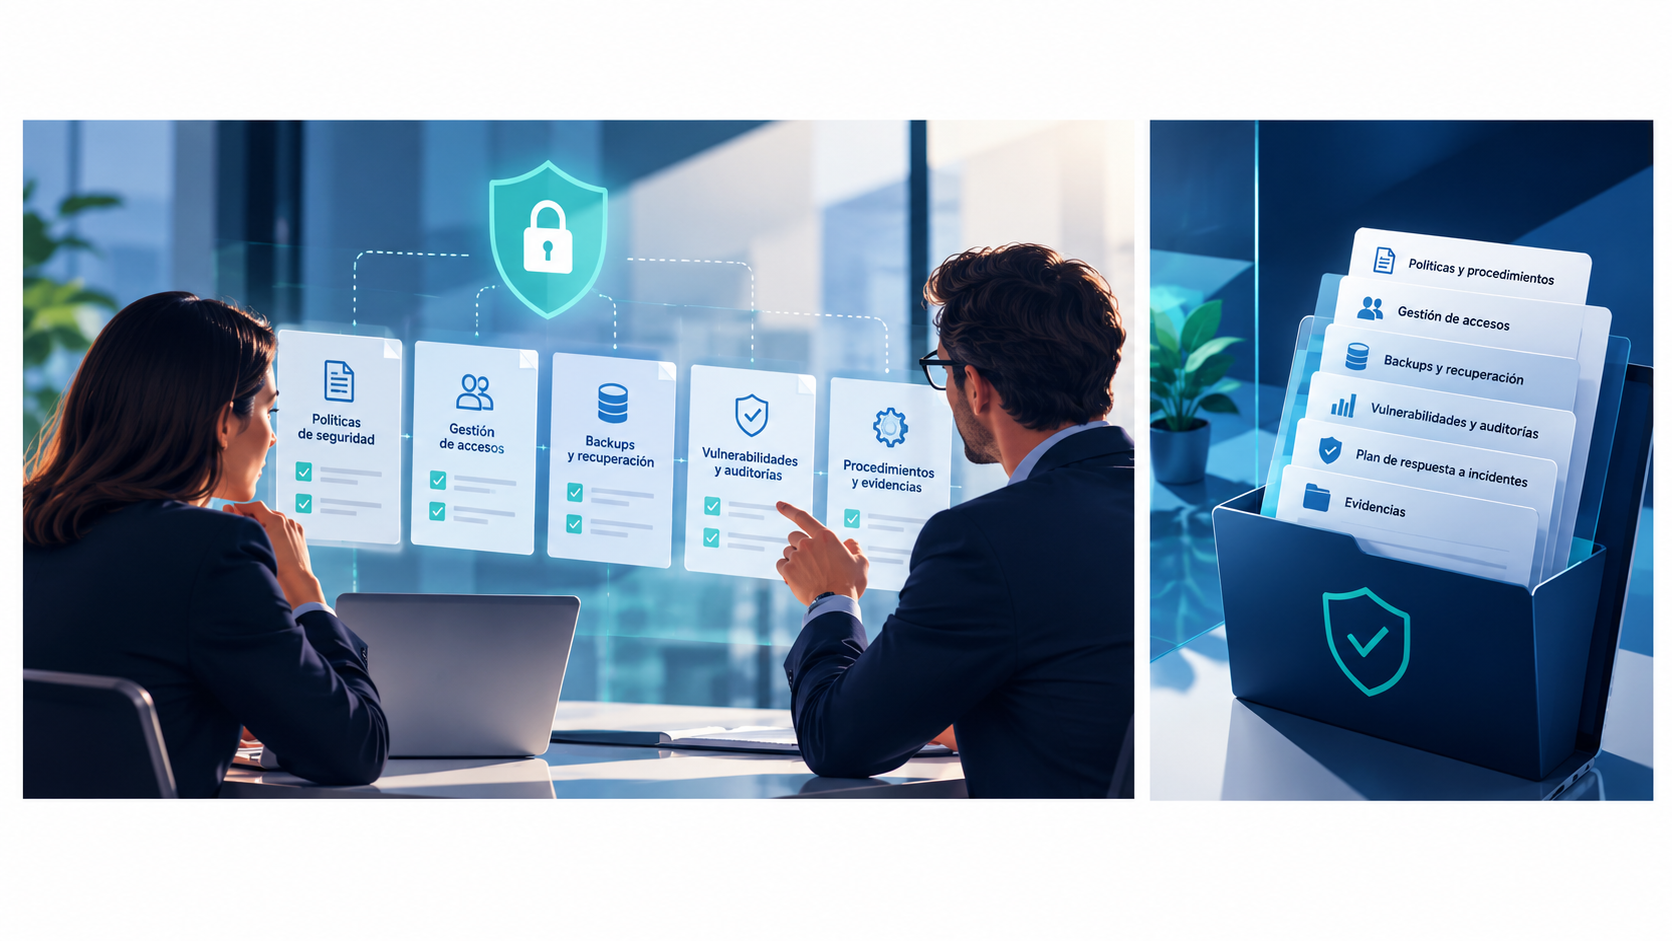
Ese es el cambio de enfoque que muchas empresas necesitan comprender. Más allá de incorporar herramientas de seguridad, se trata de establecer controles, gestionarlos y contar con información que permita demostrar qué se está haciendo.
¿Qué controles y evidencias debería tener preparados una PyME?
No todas las empresas necesitan presentar la misma documentación. Los requerimientos dependen del tipo de información que manejan, los sistemas involucrados, los riesgos y las exigencias específicas de cada cliente. Sin embargo, hay algunos aspectos que suelen ser especialmente relevantes.
- Uno de ellos es la protección de la información. Esto incluye conocer qué datos se almacenan, dónde se encuentran, quiénes pueden acceder y qué mecanismos existen para evitar su pérdida. Las políticas de backup, los procedimientos de recuperación y los registros asociados a estas tareas pueden formar parte de las evidencias solicitadas.
- Otro aspecto fundamental es la gestión de accesos. Una empresa debería poder explicar cómo administra los usuarios y sus permisos, si utiliza mecanismos como el doble factor de autenticación y cómo aplica el principio de mínimo privilegio para limitar el acceso a la información.
- También pueden requerirse evidencias sobre la seguridad de la infraestructura: análisis de vulnerabilidades, auditorías, revisiones de configuraciones y acciones realizadas para corregir problemas identificados.
- A esto se suman los aspectos organizacionales. Políticas de seguridad, procedimientos internos, responsabilidades definidas y planes de respuesta a incidentes permiten demostrar que la protección de la información no depende únicamente de herramientas técnicas o decisiones informales.
Lo importante es que estas evidencias reflejen controles reales y estén relacionadas con los riesgos que necesita gestionar cada organización.
La preparación debería comenzar antes de recibir el cuestionario de seguridad
Cuando un cliente solicita evidencias y la empresa no tiene políticas documentadas, desconoce quién administra determinados accesos o nunca realizó una evaluación de vulnerabilidades, mostrar evidencias o cuestionarios de seguridad se torna muy complejo.
Por eso recomendamos comenzar por comprender qué información y sistemas son críticos para el negocio, qué riesgos existen y cuáles son los controles que la organización ya tiene implementados. A partir de ese diagnóstico se pueden identificar brechas, establecer prioridades y definir acciones concretas.
Este último aspecto forma parte del trabajo que abordamos desde nuestro servicio de** Virtual CISO**, orientado a acompañar la gestión de seguridad mediante políticas, procesos, procedimientos, indicadores y evidencias.
El objetivo debería ir más allá de preparar documentación únicamente cuando alguien la solicita; el horizonte es construir una gestión de seguridad que permita responder con información concreta y actualizada en cualquier momento y ante cualquier solicitud.
¿Tu empresa está preparada para demostrar cómo protege la información de sus clientes?
En ROISA TECH ayudamos a las organizaciones a evaluar sus controles de seguridad, identificar oportunidades de mejora y avanzar en políticas, procedimientos y evidencias que respondan a sus necesidades.
Contactá a nuestro equipo para conocer más sobre nuestros servicios y analizar cómo podemos acompañar a tu empresa.
FAQs
¿Qué es un cuestionario de seguridad?
Es un documento que una empresa utiliza para evaluar cómo sus proveedores protegen la información y los sistemas compartidos. Puede incluir preguntas sobre controles de acceso, políticas de seguridad, backups, gestión de vulnerabilidades y procedimientos ante incidentes.
¿Es obligatorio tener la certificación ISO 27001 para trabajar con grandes empresas?
No necesariamente. Algunas compañías exigen certificaciones específicas, mientras que otras solicitan demostrar que existen controles de seguridad implementados. Los requisitos dependen de cada cliente, del tipo de información compartida y de las condiciones de la relación comercial.
¿Qué diferencia hay entre cumplir controles alineados con ISO 27001 y estar certificado?
Implementar controles alineados con ISO 27001 significa adoptar determinadas prácticas de seguridad que contempla la norma. Estar certificado implica superar un proceso formal de evaluación independiente. Aplicar algunos controles puede ayudar a demostrar avances en seguridad, pero no equivale a cumplir todos los requisitos ni a obtener la certificación.
¿Qué diferencia hay entre una auditoría de ciberseguridad y un pentesting?
Una auditoría evalúa controles, políticas, procedimientos y evidencias para identificar debilidades en la seguridad de una organización. Un pentesting es una evaluación técnica que busca identificar vulnerabilidades explotables mediante pruebas de intrusión. Ambas actividades pueden complementarse según los riesgos y objetivos de la empresa.