Cómo una empresa paralizada por un ransomware volvió a operar en tres días
Una empresa del sector químico de Buenos Aires sufrió un ataque de ransomware que paralizó completamente sus operaciones. El análisis forense de ROISA TECH SOLUTIONS reveló que los atacantes llevaban más de tres meses dentro de la infraestructura sin ser detectados.
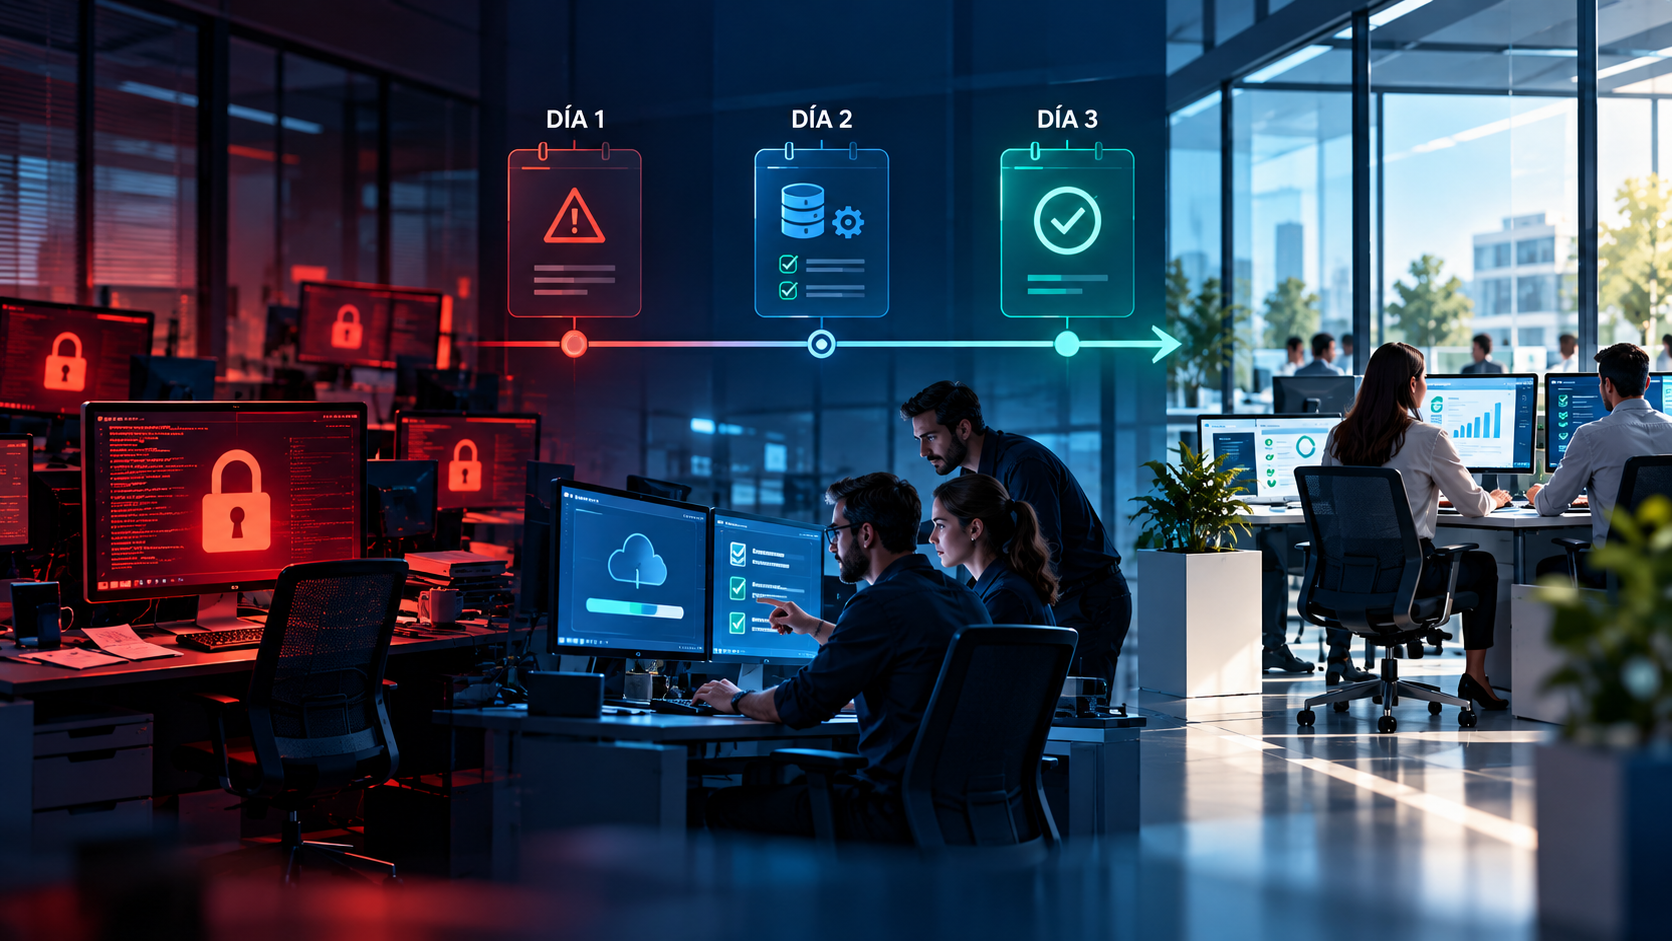
En un ataque de ransomware, el cifrado de los sistemas no siempre representa el comienzo del incidente. Los atacantes pueden permanecer durante meses dentro de una infraestructura, obteniendo privilegios, modificando configuraciones y preparando el terreno antes de ejecutar el ataque.
Eso fue lo que ocurrió cuando una empresa del sector químico encontró sus sistemas cifrados y sus operaciones completamente paralizadas. La empresa desconocía cómo habían ingresado los atacantes y hasta dónde habían logrado avanzar.
ROISA TECH SOLUTIONS fue convocada con un objetivo inicial de identificar el vector de ataque para contener la amenaza y avanzar hacia una recuperación segura.
Una intrusión que había comenzado tres meses antes
El análisis forense permitió reconstruir el incidente y determinar que el primer acceso no autorizado había ocurrido más de tres meses antes de que la empresa descubriera el ataque.
El punto de entrada había sido un firewall FortiGate, comprometido mediante la explotación de CVE-2024-55591, una vulnerabilidad crítica con puntuación CVSS de 9.8 que permitía obtener privilegios de superadministrador de manera remota, sin credenciales válidas y sin que el doble factor de autenticación pudiera impedir el acceso.
Cuando se produjo el ingreso inicial, la vulnerabilidad todavía no había sido divulgada públicamente. Fortinet la confirmó en enero de 2025, pero los atacantes ya habían conseguido establecerse dentro de la infraestructura.
Tres meses de actividad sin ser detectada
Durante ese período, los atacantes crearon cuentas administrativas ocultas, modificaron reglas de VPN y firewall para mantener el acceso remoto y eliminaron registros del sistema para dificultar la reconstrucción de sus actividades. El compromiso se extendió a componentes críticos de la infraestructura, incluyendo servidores, entornos Hyper-V, sistemas de almacenamiento y mecanismos de respaldo.
Finalmente, desplegaron LockBit Black, un ransomware que cifró los sistemas de la organización y afectó también sus backups, dejando a la empresa sin capacidad de operar normalmente.
El problema ya iba más allá de recuperar archivos cifrados. Antes de restablecer los sistemas, era necesario identificar y eliminar los accesos que habían permitido la intrusión. De lo contrario, la empresa corría el riesgo de reconstruir su infraestructura dejando abierta la misma puerta que habían utilizado los atacantes.
Identificar el vector y contener la amenaza antes de recuperar
Una vez identificado el origen del incidente, ROISA TECH comenzó las tareas de contención y remediación, priorizando las acciones necesarias para impedir nuevos accesos. El 20 de marzo se aisló de internet la interfaz de administración del firewall y se actualizó FortiOS a la versión 7.0.17. También se eliminaron las cuentas maliciosas y se restablecieron las credenciales comprometidas.
En paralelo, el equipo avanzó con el análisis forense de los entornos Hyper-V, Active Directory y CCTV, mientras acompañaba las tareas de recuperación de la infraestructura.
La prioridad era contener la amenaza, eliminar los mecanismos de persistencia y restablecer la operación sin volver a exponer los sistemas a los accesos que habían permitido el ataque.
Tres días para volver a operar, sin pagar el rescate
La intervención permitió recuperar la capacidad operativa de la empresa en tres días, sin realizar ningún pago a los atacantes. Las tareas de revisión y recuperación de la infraestructura continuaron durante los días siguientes.
Conocé cómo nuestro servicio de Respuesta a Incidentes puede ayudar a tu empresa a identificar el origen de un ataque, contener la amenaza y recuperar su operación de manera segura.